Pozor, nahajate se na testni strani. Informacije, ki so na voljo na spetnem mestu, niso uradne in niso uporabne, vprašljiva pa je tudi njihova verodostojnost.

Ta spletna stran hrani piškotke, da bi vam zagotovili boljšo uporabniško izkušnjo in popolno funkcionalnost te strani.

Analitične piškotke uporabljamo s storitvijo Google Analytics, samo z vašo privolitvijo. Sprejemam Zavrnitev Več informacij

Just-in-Time dostop za Ansible Automation Platform workload-e z Entra ID in Vault-om

V številnih avtomatizacijskih okoljih se SSH dostop še vedno začne z enim ali več statičnimi zasebnimi ključi, shranjenimi kot machine credential. Tak pristop deluje, dokler okolje ne zraste: več ekip, več inventarjev, več VM-jev, več okolij in vedno težje dokazovanje, kdo ima dostop do česa. V tem 45-minutnem predavanju bom pokazal praktičen arhitekturni vzorec za ekipno omejen, kratkoživ SSH dostop z uporabo Microsoft Entra ID, Red Hat Ansible Automation Platform (AAP) 2.7 in HashiCorp Vault. Predavanje bo pokazalo celotno verigo zaupanja: uporabniki se v AAP prijavijo prek Microsoft Entra ID, AAP IdP integracija pa preveri identiteto uporabnika in njegove skupinske pripadnosti. Entra group claimi se uporabijo za povezavo uporabnika z ustreznimi AAP organizacijami, ekipami in RBAC pravili. Uporabnik, ki izvede avtomatizacijski tok, ima s tem določen obseg dostopa, ki se preslika tudi v uporabo ustrezne Vault identitete oziroma Vault access scope-a. Vault uporablja svojo identiteto, politike in SSH role, ki določajo, kateri dostop je dovoljen. Ta Vault identiteta ima vnaprej določene pravice za podpisovanje SSH certifikatov samo za dovoljene role, principale in ciljne sisteme. Ko AAP job potrebuje dostop do upravljanega VM-ja, uporabi ustrezno Vault integracijo za pridobitev kratkoživega podpisanega SSH certifikata. Upravljani Linux VM-ji zaupajo Vault SSH certifikacijski avtoriteti, ne posameznim statičnim javnim ključem. V prvem delu bom postavil problem: zakaj statični SSH ključi niso dober model za večekipno avtomatizacijo in zakaj je RBAC v avtomatizacijski platformi samo en del celotne varnostne zgodbe. Nato bom predstavil identitetni tok od Microsoft Entra ID do AAP in Vaulta: uporabnik, skupina, AAP team, job template, Vault identiteta, Vault policy, SSH role in SSH principal. Udeleženci bodo videli AAP organizacije, ekipe, RBAC, inventory, job template, HashiCorp Vault Signed SSH credential in izvedbo joba. V demonstracijah bom pokazal uspešen dostop, zavrnjen dostop zaradi napačne ekipe ali napačnega obsega ter preverjanje, da se SSH dostop zgodi s kratkoživim certifikatom in ne s statičnim ključem. Cilj predavanja je predstaviti ponovljiv tehnični vzorec: kako povezati enterprise identiteto, AAP RBAC, Vault identity model, Vault policy model in OpenSSH certifikate v praktičen, preverljiv in operativno uporaben model dostopa.

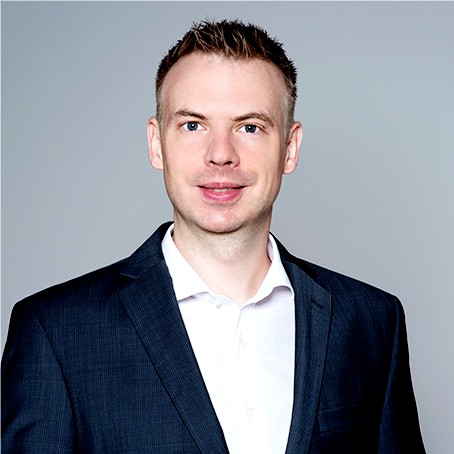
Mario Dietner

RedHat Switzerland

Kot arhitekt pri Red Hatu in aktiven Microsoft Certified Trainer (MCT) sem specializiran za načrtovanje in implementacijo naprednih oblačnih arhitektur, DevOps platform ter strategij modernizacije poslovnih aplikacij. V svojem vsakodnevnem delu sodelujem z organizacijami vseh velikosti in jim pomagam izkoristiti prednosti večoblačnih tehnologij, odprtokodnih rešitev ter sodobnih praks programske arhitekture za večjo agilnost in inovativnost. Moje strokovno področje je cloud-native razvoj, kjer vodim ekipe pri uvajanju kontejnerizacije, mikrostoritev in razširljivih aplikacijskih vzorcev, da v celoti izkoristijo potencial oblaka. Imam obsežne izkušnje s Kubernetes in DevOps praksami – od načrtovanja in vzpostavljanja robustnih Kubernetes-platform do avtomatizacije CI/CD procesov in uveljavljanja najboljših praks za stalno dostavo in operativno odličnost. Kot ustanovitelj startupa, usmerjenega v umetno inteligenco, razvijam inteligentne, podatkovno podprte rešitve, ki temeljijo na najnovejšem razvoju umetne inteligence in odprtokodnega obveščevalnega raziskovanja (OSINT). To neposredno vpliva na moj pristop k integraciji AI in avtomatizacije v podjetniške arhitekture. Navdušuje me omogočanje organizacijam in posameznikom, da premostijo vrzel med lastniškimi in odprtokodnimi rešitvami, pri tem pa spodbujajo sodelovanje, agilnost in evolucijski pristop k razvoju. Ne glede na to, ali svetujem podjetjem, vodim projekte modernizacije v oblaku ali mentoriram IT strokovnjake, sem zavezan k dostavi praktičnih in učinkovitih rešitev, ki prinašajo resnične rezultate in pospešujejo digitalno transformacijo.

Komentiranje v NTK aplikaciji je mogoče za potrjene udeležence NT konference.

iPhone Android